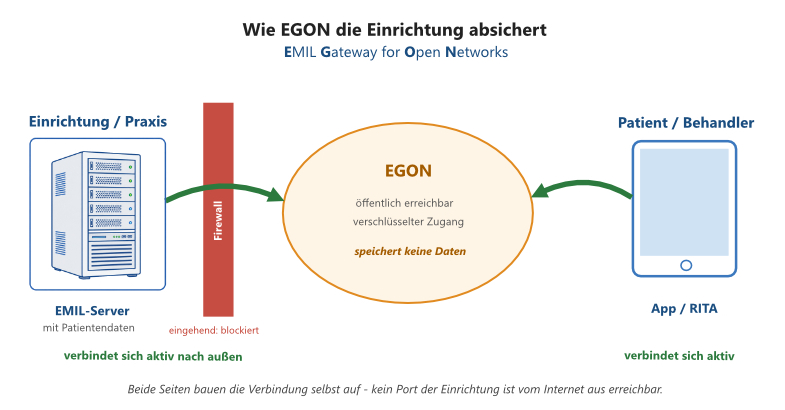
EGON vermittelt zwischen dem Internet (Patientenapp, RITA) und Ihrer EMIL-Installation. EMIL baut die Verbindung zu EGON immer von innen auf, in der Firewall der Einrichtung wird kein Port nach innen geöffnet. Zum Konzept siehe Sicherheitskonzept - RITA/App.
Der EMIL-Server selbst braucht keine Verbindung ins Internet. Nur die Funktionen, die Patienten oder Mitbehandler außerhalb der Einrichtung erreichen, benötigen eine ausgehende Verbindung, und diese läuft gesichert über EGON:
·Fragebogenversand an Patienten,
·Remote-Ausfüllen mit RITA (Remote Verwendung),
·die Patientenapp.
Die Patientenapp setzt die Lizenz „EMIL-Smartphone-App“ voraus. Ohne aktive Lizenz zeigt die Adresse von EGON statt der Anmeldung der App nur den Hinweis „EGON running“, und EGON nimmt keine Anfragen der App an. Fragebogenversand und RITA funktionieren auch ohne diese Lizenz.
Ohne diese Funktionen ist EGON nicht nötig. Die übrigen ausgehenden Verbindungen (SMS-Anbieter, automatische Aktualisierung, Downloads am Arbeitsplatz) laufen nicht über EGON, siehe Sicherheitskonzept - RITA/App.
Die Verbindungsdaten tragen Sie in den Systemeinstellungen unter Technisches / EGON (Gateway) ein:

4.URL zum EGON-Gateway - Adresse, unter der Patienten EGON im Internet erreichen.
5.EGON Server/IP - Name oder IP-Adresse von EGON aus Sicht des EMIL-Servers.
6.EGON Port - Port, über den sich EMIL mit EGON verbindet.
7.EGON Token - Kennwort, mit dem sich EMIL bei EGON anmeldet.
Ein Neustart des EMIL-Servers ist nicht nötig: Er übernimmt geänderte Einträge innerhalb von etwa 20 Sekunden und verbindet sich neu. Im Serverprotokoll steht dann „AppConnector: EGON settings changed“.
Betrieb von EGON
1. Hosting durch einen Dienstleister (z. B. ITC)
Sie erhalten alle Zugangsdaten (Felder 1 bis 4) zusammen mit dem Hosting- und AVV-Vertrag. Sonst ist nichts zu tun.
2. Selbst hosten
Öffnen Sie niemals einen Port des Praxis- oder EMIL-Servers für Zugriffe aus dem Internet oder aus der DMZ. Genau das vermeidet EGON: Es steht in der DMZ, EMIL verbindet sich ausgehend mit ihm.
Voraussetzungen:
•eigene Domäne, z. B. rita.tolleklinik.de,
•Windows-Rechner in der DMZ (Windows 10/11 oder Windows Server 2016 oder neuer),
•SMTP-Postfach mit TLS (465 oder STARTTLS) für die E-Mails der Patientenapp.
Installation: gateway-setup.exe aus dem Serviceportal einmal als Administrator ausführen. Das Setup legt die gateway.ini mit Vorgaben an und richtet den Dienst ITC Gateway Guard ein, startet ihn aber nicht. Ist der Ordner certs beim ersten Start leer, erzeugt EGON selbst ein Zertifikat für den Rechnernamen und die IP-Adressen des Rechners. Dazu legt es wie der EMIL-Server eine eigene Zertifizierungsstelle an (rkey.pem, rcert.pem). Das Zertifikat ist 750 Tage gültig, EGON erneuert es nach zwei Jahren selbst. Eigene Zertifikate überschreibt EGON nie: Liegt in certs schon eine der Dateien cert.crt, key.pem, rcert.pem oder rkey.pem, erzeugt es nichts. Bei der Deinstallation bleibt certs erhalten. Danach aktualisiert EMIL EGON automatisch, die zwei vorigen Versionen bleiben erhalten. Ein zweites Setup lehnt die Installation ab.
Zertifikate liegen im PEM-Format in <EGON-Verzeichnis>\certs:
•cert.crt - Zertifikat mit allen Zwischenzertifikaten (fullchain),
•key.pem - privater Schlüssel, ohne Kennwort,
•rcert.pem - Wurzelzertifikat der ausstellenden Stelle.
EGON nutzt sie für die Verbindung mit EMIL (immer TLS) und bei ssl=1 auch für die Patienten. Ohne Zertifikat oder wstoken startet EGON nicht, der Grund steht im gateway.log. Nach jeder Änderung der gateway.ini den Dienst neu starten.
2a. Hinter Caddy als Reverse-Proxy (empfohlen)
Caddy nimmt https auf 443 an, kümmert sich um das öffentliche Zertifikat und leitet an EGON weiter. Caddy muss https://<domain> auf http://<ip>:<port> aus [web] weiterleiten, im Beispiel auf 127.0.0.1:8888. Der wsport läuft nicht über Caddy, EMIL verbindet sich direkt damit. Für certs genügen das von EGON selbst erzeugte Zertifikat oder ein Zertifikat der eigenen Zertifizierungsstelle, z. B. die Zertifikatsdateien des EMIL-Servers.
[app]
; Zwischenspeicher für die App-Dateien von EMIL
folder=c:\itcGateway\app
; neue App-Versionen übernehmen, immer Y
update=Y
[logging]
; error oder warning im Betrieb, debug nur zum Testen
level=warning
[web]
; Caddy auf demselben Rechner, sonst die IP, auf die Caddy zugreift
ip=127.0.0.1
; interner Port, auf den Caddy weiterleitet
port=8888
; http zwischen Caddy und EGON
ssl=0
; Ihre Domäne
domain=rita.tolleklinik.de
; lange Zufallszeichenkette = Feld 4
wstoken=<Token>
; Port für EMIL = Feld 3
wsport=7989
[smtp]
host=mail.tolleklinik.de
; 465 = TLS, 587 = STARTTLS
port=465
user=rita@tolleklinik.de
password=<Kennwort>
; Absender, muss zum Postfach gehören
from=rita@tolleklinik.de
Systemeinstellungen: 1 = https://rita.tolleklinik.de, 2 = Name oder IP des EGON-Rechners, 3 = wsport, 4 = wstoken.
2b. Direkt in der DMZ mit Zugang zum Internet
EGON nimmt die Web-ANfragen selbst per https an. Dafür ist ein gültiges Zertifikat einer öffentlichen Zertifizierungsstelle für die Domäne nötig (z. B. Let's Encrypt), selbstsignierte oder eigene Zertifikate funktionieren nicht. Ablage als cert.crt, key.pem und rcert.pem in certs (siehe oben), Erneuerung rechtzeitig selbst einspielen.
Nachteil: Auf Port 443 belegt EGON den Hostnamen vollständig, daneben ist dort keine andere Webseite möglich. Arbeiten Sie deshalb am besten mit einem eigenen Port, wie im Beispiel 8888.
[app]
folder=c:\itcGateway\app
update=Y
[logging]
level=warning
[web]
; DMZ-Adresse des Rechners, 0.0.0.0 = alle
ip=0.0.0.0
; eigener Port statt 443
port=8888
; EGON spricht selbst https, öffentliches Zertifikat in certs
ssl=1
; muss zum Zertifikat passen
domain=rita.tolleklinik.de
; lange Zufallszeichenkette = Feld 4
wstoken=<Token>
; Port für EMIL = Feld 3
wsport=7989
[smtp]
host=mail.tolleklinik.de
port=465
user=rita@tolleklinik.de
password=<Kennwort>
from=rita@tolleklinik.de
Systemeinstellungen: 1 = https://rita.tolleklinik.de:8443, 2 = Name oder IP des EGON-Rechners, 3 = wsport, 4 = wstoken.
Weitere Einträge der gateway.ini
•[app] apitimeout - Wartezeit auf EMIL in ms, Standard 3000.
•[web] securecookie - Standard 1 (Cookie nur über https), 0 nur für Tests ohne https.
•[rita] maxdobattempts - Fehlversuche beim Geburtsdatum, Standard 5. Danach ist der RITA-Link bis Mitternacht gesperrt.
•[exe] autoupdate - Standard Y, mit N keine automatische Aktualisierung.
•[exe] version - wird automatisch gesetzt. Zum Zurückgehen eine der aufbewahrten Versionen eintragen und den Dienst neu starten.
•[exe] allowunsigned - Standard 0. EGON installiert nur von ITC signierte EGON-Versionen, 1 nur für Notfall-Builds.
Sicherheit und Härtung
Anmeldesperre
Nach fünf fehlgeschlagenen Anmeldungen an App oder RITA sperrt EMIL den Benutzernamen für fünf Minuten, mit jedem weiteren Fehlversuch doppelt so lange, höchstens 60 Minuten. Für den Geburtsdatums-Abgleich bei RITA-Links gilt zusätzlich [rita] maxdobattempts (siehe oben).
Prüfung des EGON-Zertifikats durch EMIL
Die Verbindung EMIL - EGON ist immer verschlüsselt. Als zusätzliche Sicherheitsmaßnahme prüft EMIL auch, dass es wirklich mit Ihrem EGON spricht. Sonst könnte sich jemand im Netzweg als EGON ausgeben und das Token sowie die übertragenen Daten abgreifen.
Dazu das Wurzelzertifikat der Stelle, die certs\cert.crt von EGON ausgestellt hat, als appgw-root.pem in den Ordner certs des EMIL-Servers legen und den Server neu starten. Im Serverprotokoll erscheint dann AppConnector verifies the gateway certificate. Nutzt EGON die Zertifikatsdateien des EMIL-Servers, ist appgw-root.pem eine Kopie von dessen rcert.pem. Hat EGON sein Zertifikat selbst erzeugt, ist appgw-root.pem eine Kopie von rcert.pem aus dem Ordner certs von EGON. Sie bleibt auch nach der automatischen Erneuerung gültig. Feld 2 muss dann der Rechnername oder eine lokale IP-Adresse des EGON-Rechners sein, eine per NAT umgesetzte Adresse steht nicht im Zertifikat.
Geprüft werden die ausstellende Stelle und der Name: Feld 2 (EGON Server/IP) muss im Zertifikat stehen, bei einer IP-Adresse die IP. Passt etwas nicht, baut EMIL keine Verbindung auf, im Serverprotokoll steht der Grund. Eigene, Unternehmens- und öffentliche Zertifizierungsstellen sind gleichermaßen geeignet. Beim Hosting durch einen Dienstleister erhalten Sie die Datei von diesem.