Die ITC-Patientenapp und RITA sind Web-Applikationen. Dieses Topic beschreibt, wie sie mit dem EMIL-Server der Einrichtung verbunden sind. Funktionen und Einrichtung finden Sie unter Die Patientenapp und RITA (Remote Dateneingabe).
Keine Daten auf dem Endgerät, Fernsteuerung der Formulare
•Keine Daten auf dem Endgerät: Weder die Patientenapp noch RITA legen Patientendaten dauerhaft auf dem Tablet, Smartphone oder PC ab. Die Eingaben werden im Arbeitsspeicher bearbeitet und direkt an EMIL übertragen. Verlust, Diebstahl oder Austausch eines Geräts sind deshalb kein Datenschutzrisiko, und beim nächsten Patienten erscheinen keine Restdaten. Für die Nutzung ist eine Netzwerk- bzw. Internetverbindung nötig.
•Fernsteuerung: Bei RITA erzeugt der Server für jede Sitzung zentral und unsichtbar die echten EMIL-Formulare, das Endgerät steuert sie nur fern. Der Patient füllt die Bögen wie gewohnt aus, ohne davon etwas zu bemerken.
•Kein Datenverlust: RITA speichert alle Eingaben laufend in der zentralen Datenbank zwischen. Bei einem Hardware-Ausfall, leerem Akku oder Verbindungsabbruch bleibt der Bearbeitungsstand erhalten, und die Sitzung kann an jedem anderen Gerät fortgesetzt werden.
•Keine Schnittstelle, keine Nachbildung: Es muss nichts synchronisiert oder über Schnittstellen übertragen werden. Weil die echten Formulare ferngesteuert werden, stimmen Plausibilitätsregeln, Formulierungen und Formatierungen exakt mit EMIL überein. Das gilt auch für eigene Formulare aus dem Formulardesigner: Sie stehen ohne zusätzlichen Aufwand in RITA zur Verfügung.
Kein offener Port: das Gateway EGON
Die Patientenapp und RITA über das Internet kommunizieren nicht direkt mit dem EMIL-Server. Der Datenaustausch läuft über das Gateway EGON. Sowohl der EMIL-Server als auch das Endgerät bauen ihre Verbindung ausgehend zu EGON auf. EGON führt beide Verbindungen zusammen und reicht die Daten verschlüsselt durch.
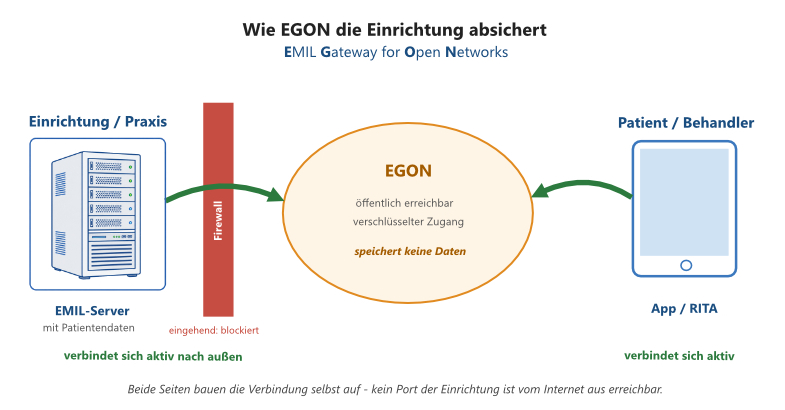
Daraus ergeben sich drei Eigenschaften:
•Kein eingehender Port in die Einrichtung. Weil Server und Endgerät die Verbindung selbst aufbauen, öffnet die Firewall der Einrichtung keinen Port nach innen. Aus dem Internet ist der EMIL-Server nicht erreichbar.
•EGON speichert keine Daten. Die Daten werden nur HTTPS-verschlüsselt und flüchtig durchgereicht, die Datenhoheit bleibt in der Einrichtung. Auch ein kompromittiertes Gateway enthält keinen Bestand an Patientendaten.
•EGON kann die Einrichtung nicht erreichen. Der Verbindungsaufbau läuft ausschließlich vom EMIL-Server zu EGON, nie umgekehrt. Wer EGON übernimmt, gelangt von dort nicht in das Netz der Einrichtung.
Ein dauerhaft offener Port ins Netz der Einrichtung ist die häufigste Angriffsfläche; sie entfällt bei diesem Aufbau. Einen vollständigen Schutz gegen jede denkbare Bedrohung bietet auch diese Architektur nicht.
DMZ
Der EMIL-Server selbst gehört nicht in die DMZ, und sein Port wird weder in die DMZ noch ins Internet freigegeben. EGON dagegen kann von einem Dienstleister (z. B. ITC) gehostet oder von Ihnen selbst in der DMZ betrieben werden (EGON selbst hosten); der EMIL-Server verbindet sich in beiden Fällen ausgehend mit ihm. Details finden Sie unter Netzwerk, DMZ und Firewall und EGON (Gateway).
Weitere ausgehende Verbindungen (nicht über EGON)
Unabhängig von EGON gibt es nur wenige ausgehende HTTPS-Verbindungen. Für keine davon wird ein Port nach innen geöffnet:
•vom Server: SMS Erinnerungen an den gewählten SMS-Anbieter, sofern eingerichtet, und die optionale Systemeinstellung Automatische Aktualisierung, mit der der Server Aktualisierungen selbst von ITC lädt;
•vom Arbeitsplatz: manuelle Online-Aktualisierungen (der Client lädt sie und überträgt sie an den Server), das Fernservice-Modul (files.itc-ms.de) und der verschlüsselte Versand von Exporten an Datenstellen.
Siehe auch Datenschutzkonzept.