EMIL ist ausschließlich für den Betrieb in einem lokalen, über eine Firewall gegen das Internet abgesicherten Netzwerk vorgesehen. Zugriffe über das Internet dürfen nur über sichere VPN-Lösungen erfolgen. Das gilt als Best Practice für alle Systeme dieser Art, etwa Praxisverwaltungs- und Klinikinformationssysteme.
Grundregeln
•Installieren Sie den EMIL-Server nur auf einer Maschine im lokalen Netzwerk, nicht in einer DMZ und keinesfalls auf einer Maschine, die Dienste oder Ports im Internet freigibt.
•Geben Sie den EMIL-Port nie ins Internet oder in die DMZ frei, auch nicht vorübergehend „zum Testen“. Solche Freigaben werden leicht vergessen und bleiben als Lücke bestehen.
•Der EMIL-Server braucht selbst keinen Internetzugang und stellt dort keine Dienste bereit. Manuelle Online-Aktualisierungen, das Fernservice-Modul und der Versand verschlüsselter Exporte (z. B. für DMP oder Versorgungsverträge) laufen über die vorhandene Internetverbindung der Arbeitsplätze. Nur wenn die optionale Systemeinstellung Automatische Aktualisierung eingeschaltet ist, lädt der Server Aktualisierungen selbst per HTTPS von ITC.
•Der Fragebogenversand an Patienten, das Remote-Ausfüllen mit RITA und die Patientenapp brauchen eine ausgehende Verbindung des Servers. Sie läuft verschlüsselt zum Gateway EGON; in Ihrer Firewall wird dafür kein Port nach innen geöffnet.
•Sind SMS Erinnerungen eingerichtet, sendet der Server die Terminerinnerungen ebenfalls über eine ausgehende HTTPS-Verbindung direkt an den SMS-Dienstleister.
•Soll ein Fremdsystem in der DMZ Daten mit EMIL austauschen, geben Sie auch dafür den EMIL-Port nicht frei. Stattdessen braucht das Fremdsystem einen zusätzlichen Dienst im lokalen Netzwerk, der mit EMIL und mit dem Fremdsystem in der DMZ kommuniziert.
•Muss die FHIR-Schnittstelle von außen erreichbar sein, ist das eine bewusste eingehende Freigabe über einen Reverse Proxy, den Ihre IT einrichtet und absichert, siehe Anmelde-Drosselung und Reverse Proxy. Für den übrigen Betrieb ist keine eingehende Freigabe nötig.
•Lassen Sie Ihr Netzwerk nur von einer wirklich kompetenten Person konfigurieren, damit keine Daten unbemerkt nach außen freigegeben sind.
Was ist die DMZ?
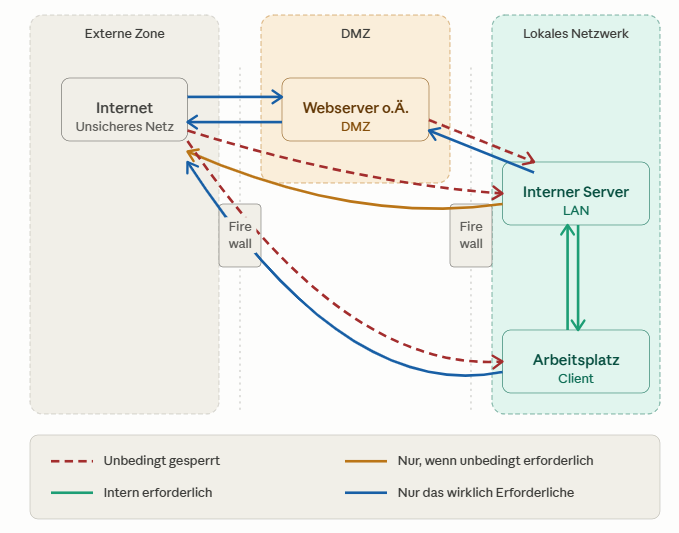
Die DMZ (demilitarisierte Zone) ist ein durch die Firewall vom lokalen Netzwerk getrennter Bereich für Dienste, die aus dem Internet erreichbar sein müssen, z. B. ein Webserver mit den Ports 80 und 443. Nicht jedes Netzwerk hat eine DMZ. Auf die DMZ kann man aus dem Internet und aus dem lokalen Netzwerk zugreifen, aus der DMZ aber nicht auf das lokale Netzwerk. Wird ein Dienst in der DMZ angegriffen und übernommen, bleibt das lokale Netzwerk deshalb abgeschottet. Ein Port vom lokalen Netzwerk in die DMZ würde diesen Schutz erheblich schwächen.
Die Grafik zeigt den üblichen Aufbau eines Netzwerks, das Dienste nach außen freigibt. Die Pfeile lesen sich als Zugriff von → auf. EMIL gehört auf den internen Server, Prozesse, die Dienste im Internet bereitstellen, gehören in die DMZ. In die rot gestrichelten Richtungen darf der EMIL-Port keinesfalls freigegeben werden. Datenbanken mit personenbezogenen Daten gehören ausschließlich in die grüne, sichere Zone.
EGON für Patientenapp und RITA
EGON vermittelt zwischen den Geräten der Patienten und Ihrem EMIL-Server und speichert keine Daten. Es wird von einem Dienstleister (z. B. ITC) gehostet oder von Ihnen selbst in der DMZ betrieben (siehe EGON selbst hosten). In beiden Fällen baut EMIL die Verbindung zu EGON von innen auf, nie umgekehrt. Konzept siehe Sicherheitskonzept - RITA/App, alle ausgehenden Verbindungen im Überblick unter Weitere ausgehende Verbindungen.